Η άνεση του δικτυωμένου νοικοκυριού ανοίγει επικίνδυνες κερκόπορτες -Η απαραίτητη ενέργεια για να προστατευθούμε
Φανταστείτε να ξυπνάτε καταμεσής του χειμώνα σε παγωμένο σπίτι, να βλέπετε το αυτοκίνητό σας να ακινητοποιείται χωρίς προειδοποίηση ή να ανακαλύπτετε πως η κάμερα του σαλονιού σας εκπέμπει ζωντανά στο διαδίκτυο. Το σενάριο δεν ανήκει σε ταινία επιστημονικής φαντασίας, αλλά στη νέα πραγματικότητα του κυβερνοπολέμου, όπου οι στόχοι δεν είναι πλέον μόνο τα υπουργεία και οι τράπεζες, παρά η ίδια μας η καθημερινότητα.
«Σήμερα ήταν τα ψυγεία. Αύριο μπορεί να είναι τα ρούτερ. Μεθαύριο οι οικιακές συσκευές και ούτω καθεξής».Τα λόγια ανήκουν στον Γιουχάν Λεπασάαρ, εκτελεστικό διευθυντή του οργανισμού κυβερνοασφάλειας της ΕΕ, ENISA.
Καθώς σούπερ μάρκετ και τράπεζες αίματος δίνουν μάχη με την υπερθέρμανση των ψυγείων, οι δρόμοι παραλύουν από βλάβες στους φωτεινούς σηματοδότες και οι διακοπές ρεύματος πλήττουν τον άμαχο πληθυσμό, η προειδοποίηση του Λεπασάαρ κατέστησε σαφές πως η κρίση σύντομα μπορεί να αγγίξει τον καθένα προσωπικά.
Τρόμος από τα μηνύματα για πυρηνική επίθεση
Πριν από μία εβδομάδα, πολίτες στη Ρωσία και την Ουκρανία πάγωσαν από τρόμο όταν τα κινητά τους τηλέφωνα εξέπεμψαν συναγερμό για επικείμενη πυρηνική επίθεση -έργο χάκερ που επιδίωκαν να πυροδοτήσουν την ένταση. Την ίδια στιγμή, σε αρκετές ευρωπαϊκές χώρες, τα ψυγεία των σούπερ μάρκετ μετατράπηκαν σε φούρνους, καθώς οι θερμοκρασίες στους θαλάμους ξεπέρασαν τους 50 βαθμούς Κελσίου. Στο στόχαστρο βρέθηκαν επίσης βρετανικές εταιρείες επεξεργασίας κρέατος, αν και ο αντίκτυπος στο κοινό χαρακτηρίστηκε «ελάχιστος».
Ο τρόπος εκτέλεσης της πρώτης επίθεσης παραμένει υπό διερεύνηση, ενώ η δεύτερη —την οποία η γαλλική κυβέρνηση απέδωσε στο Ιράν— αξιοποίησε παρωχημένα συστήματα ψύξης.
«Την γλιτώναμε κατασκευάζοντας φθηνή τεχνολογία»
Οφείλουμε να εξοικειωθούμε με το χάος και τη σύγχυση. Όπως προειδοποίησε την περασμένη εβδομάδα ο επικεφαλής κυβερνοασφάλειας του Ηνωμένου Βασιλείου, Ρίτσαρντ Χορν, τα χτυπήματα σε δίκτυα και υπηρεσίες που στηρίζουν την καθημερινότητά μας θα στραφούν και εναντίον μας εν ευθέτω χρόνω. «Επί δεκαετίες, την γλιτώναμε συλλογικά κατασκευάζοντας φθηνή τεχνολογία», δήλωσε ο Χορν, παρουσιάζοντας την έκθεση με τίτλο «Η Κατάσταση του Κυβερνοέθνους» του βρετανικού Εθνικού Κέντρου Κυβερνοασφάλειας (NCSC).
«Η εποχή που τα εξελιγμένα κυβερνοόπλα ήταν σπάνια έλαβε τέλος», είπε ο Τζορτζ Κουρτς, διευθύνων σύμβουλος της εταιρείας κυβερνοασφάλειας CrowdStrike, εξηγώντας ότι οι σύνθετες επιθέσεις απαιτούσαν κάποτε τεράστιους πόρους, εξειδικευμένη γνώση και υπομονή. «Πλέον υπάρχει νέος κυρίαρχος θηρευτής — ο αυτόνομος πράκτορας», τόνισε.
Το βρετανικό NCSC έχει καταγράψει τα πάντα, από έξυπνα ηχεία και κάμερες ασφαλείας μέχρι θερμοστάτες, βραστήρες, ψυγεία και πλυντήρια ρούχων, ως δικτυωμένες συσκευές που απαιτούν θωράκιση, καθώς θεωρητικά μπορούν να παραβιαστούν εξ αποστάσεως. Τι θα συνέβαινε, όμως, στην πράξη;
Ψυγεία, καταψύκτες και έξυπνες οικιακές συσκευές
Τα συστήματα ψύξης αποτελούν τον ευκολότερο στόχο. «Οι μονάδες ψύξης είναι ευάλωτες, καθώς συχνά στερούνται βασικού λογισμικού προστασίας», εξηγεί ο Τζέιμι Μολς, ανώτερος τεχνικός διευθυντής στην εταιρεία κυβερνοασφάλειας ExtraHop. Προειδοποιεί, ωστόσο, πως θα δούμε και άλλες συσκευές να πέφτουν θύματα αν δεν υπάρξει αυστηρή εποπτεία στην προστασία τους.
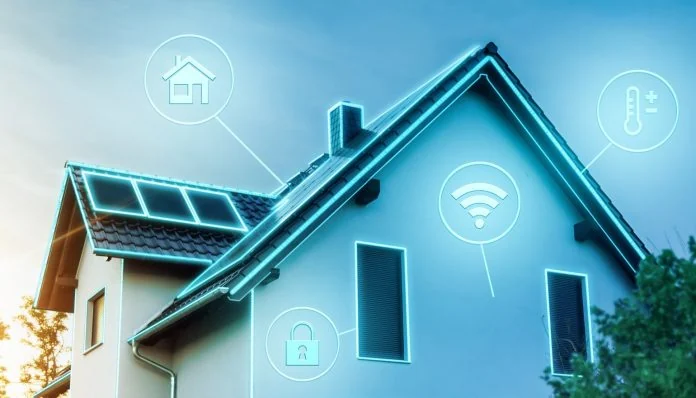
Όλο και περισσότερες έξυπνες οικιακές συσκευές συνδέονται στο διαδίκτυο, ώστε οι ιδιοκτήτες να τις παρακολουθούν και να τις ελέγχουν εξ αποστάσεως. Κάθε σύνδεση, όμως, ανοίγει κερκόπορτα για χάκερ που επιδιώκουν να υποκλέψουν προσωπικά δεδομένα, να κατασκοπεύσουν νοικοκυριά ή να αναλάβουν τον έλεγχο των συσκευών, εκμεταλλευόμενοι παρωχημένο λογισμικό ή αδύναμους κωδικούς πρόσβασης.
Έξυπνοι θερμοστάτες και συστήματα κεντρικής θέρμανσης
Η δυνατότητα να ανεβάζει κανείς τη θερμοκρασία του σπιτιού πριν επιστρέψει θεωρείται ευλογία, ειδικά αυτή την εποχή του χρόνου. Οι έξυπνοι θερμοστάτες, ωστόσο, αποτελούν έναν ακόμη πιθανό στόχο επίθεσης. Με τον ίδιο τρόπο που ο ιδιοκτήτης ζεσταίνει τον χώρο του, το ίδιο μπορεί να πράξει και ένας χάκερ, ωθώντας τη θερμοκρασία πέρα από τα όρια της άνεσης, σε ασφυκτικά επίπεδα. Εναλλακτικά, μπορεί να θέσει το σύστημα εκτός λειτουργίας, αφήνοντας το σπίτι να παγώσει καταμεσής του χειμώνα.
Ο ευκολότερος δρόμος για τους εισβολείς περνά μέσα από την ανθρώπινη αμέλεια. Η συνήθεια να αγνοούμε τις ενημερώσεις λογισμικού αποδεικνύεται επικίνδυνη, καθώς οι αναβαθμίσεις κρίνονται ζωτικής σημασίας για την ασφάλεια — άλλωστε, η παράλειψή τους επέτρεψε την κατάληψη των ψυγείων σε ολόκληρη την Ευρώπη.
Έξυπνες κλειδαριές και οικιακές συσκευές
Η παραβίαση έξυπνης κλειδαριάς εγκυμονεί σοβαρούς κινδύνους, καθώς ανοίγει την πόρτα στους διαρρήκτες. Παράλληλα, η παράνομη πρόσβαση σε δικτυωμένη κάμερα, οθόνη παρακολούθησης μωρού ή έξυπνο βοηθό όπως το Amazon Alexa, επιτρέπει στον εισβολέα να βλέπει και να ακούει ιδιωτικές στιγμές. Κάθε τέτοια συσκευή, εφόσον δεν διαθέτει τις πιο πρόσφατες ενημερώσεις ασφαλείας, παραμένει εκτεθειμένη σε κυβερνοεπιθέσεις.
Πέρυσι, ερευνητές στο Πανεπιστήμιο της Καλιφόρνια στο Σαν Ντιέγκο εντόπισαν πέντε κενά ασφαλείας στην έξυπνη κλειδαριά Master Lock D1000. Το σοβαρότερο επέτρεπε σε εισβολέα εντός εμβέλειας Bluetooth να αναπαράγει προηγούμενη καταγεγραμμένη εντολή και να ανοίξει την πόρτα
Οι συνέπειες ενδέχεται να αποβούν ολέθριες. Εκτός από τους κινδύνους για τη σωματική ακεραιότητα, οι παραβιασμένες συσκευές μπορούν να χρησιμοποιηθούν για τα πάντα: από τη διαρροή προσωπικών φωτογραφιών ή βίντεο μέχρι την υποκλοπή συνομιλιών και τη σκιαγράφηση του προφίλ σας — στοιχεία πολύτιμα για στοχευμένες απάτες με στόχο την παραβίαση τραπεζικών λογαριασμών.
Τον περασμένο Δεκέμβριο, η αστυνομία της Νότιας Κορέας συνέλαβε τέσσερα άτομα που κατηγορήθηκαν για παραβίαση περίπου 120.000 δικτυωμένων καμερών σε σπίτια και επιχειρήσεις. Οι δράστες εκμεταλλεύτηκαν αδύναμους κωδικούς, όπως τον συνδυασμό «1111», υπέκλεπταν υλικό, παρήγαγαν βίντεο σεξουαλικής εκμετάλλευσης και τα διέθεταν προς πώληση σε ιστοσελίδες του εξωτερικού.
Σε αντίθεση με τους καταψύκτες, οι οποίοι προδίδουν την παραβίασή τους επειδή παύουν να λειτουργούν, οι χακαρισμένες έξυπνες συσκευές μπορούν θεωρητικά να καταγράφουν ήχο και εικόνα αθόρυβα, θέτοντας τους χρήστες υπό διαρκή παρακολούθηση εν αγνοία τους.
Έξυπνες τηλεοράσεις
Ακόμη και οι τηλεοράσεις μας αποδεικνύονται ευάλωτες. Τον Απρίλιο, ερευνητές ασφαλείας απέδειξαν πώς μπορούσαν να αποκτήσουν πλήρη έλεγχο σε παλαιότερη έξυπνη τηλεόραση Samsung. Παρότι απαιτούσε φυσική παρουσία μπροστά στη συσκευή ώστε να ανοίξει το ίντερνετ από το μενού της, η δοκιμή ανέδειξε πώς ακόμη και μια φαινομενικά αθώα συσκευή μετατρέπεται σε εργαλείο στα χέρια κακόβουλων δραστών.
Όπως συμβαίνει και με τις υπόλοιπες συσκευές, οι περισσότεροι προτιμούν να ανοίξουν αμέσως το Netflix και να αγνοήσουν τις αυτόματες ενημερώσεις λογισμικού. Το βρετανικό NCSC συνιστά τακτικές ενημερώσεις, ισχυρούς κωδικούς με έλεγχο ταυτότητας δύο παραγόντων, έλεγχο των ρυθμίσεων απορρήτου και απενεργοποίηση της απομακρυσμένης πρόσβασης όταν δεν χρειάζεται.
Συνδεδεμένα αυτοκίνητα
Οι εισβολείς ίσως δεν χρειαστεί καν να στοχεύσουν τις οδικές υποδομές για να προκαλέσουν χάος — αρκεί να χτυπήσουν τα ίδια τα αυτοκίνητά μας. Όποιος πέρασε πρόσφατα από ΚΤΕΟ ή συνεργείο γνωρίζει καλά πως τα σύγχρονα οχήματα είναι πλέον υπολογιστές με ρόδες. Ερευνητές ασφαλείας έχουν ήδη εντοπίσει κενά που επιτρέπουν σε χάκερ να παρεμβαίνουν στη λειτουργία των οχημάτων, είτε μέσω παρωχημένου λογισμικού είτε με τη σύνδεση εξωτερικών συσκευών στην καμπίνα.
Σε συνδυασμό με τη γεωπολιτική συζήτηση γύρω από την επέκταση των κινεζικών αυτοκινητοβιομηχανιών στο Ηνωμένο Βασίλειο, το ζήτημα έχει πάρει φωτιά. Αξιωματούχοι ασφαλείας εκφράζουν έντονη ανησυχία για τον τεράστιο όγκο δεδομένων που συλλέγουν τα δικτυωμένα οχήματα και διερωτώνται μήπως παραδίδουμε τον κεντρικό διακόπτη για τη μαζική ακινητοποίησή τους στα χέρια εχθρικών κυβερνήσεων — αν και οι ίδιοι οι κατασκευαστές διαβεβαιώνουν πως ούτε θα έπρατταν κάτι τέτοιο ούτε διαβιβάζουν στοιχεία.
ΑΤΜ
Ορισμένοι χάκερ δεν επιδιώκουν το χάος, παρά μόνο να αδειάσουν τα ταμεία, χτυπώντας στην καρδιά του συστήματος πληρωμών. Πέρυσι, το FBI κατέγραψε περισσότερα από 700 περιστατικά «τζακπότινγκ» (jackpotting) στις Ηνωμένες Πολιτείες, όπου κυβερνοεγκληματίες χρησιμοποιούν κακόβουλο λογισμικό για να αναγκάσουν τα ΑΤΜ να βγάζουν ασταμάτητα χαρτονομίσματα. Σε όλες τις περιπτώσεις, οι δράστες εκμεταλλεύτηκαν κενά ασφαλείας σε παλιές, ανενημέρωτες εκδόσεις λογισμικού των μηχανημάτων.
Εξ ου και οι νέες οδηγίες ετοιμότητας έκτακτης ανάγκης της βρετανικής κυβέρνησης με τίτλο «Be Ready», οι οποίες δημοσιεύθηκαν στις 22 Οκτωβρίου 2026 και προτρέπουν τα νοικοκυριά να διατηρούν μετρητά στο σπίτι.